La privacy GDPR, gestita con metodo.
Il GDPR è il regolamento europeo che stabilisce come raccogliere, gestire e proteggere i dati personali di clienti, dipendenti e fornitori. Impone di documentare ogni trattamento, valutare i rischi, informare le persone e gestire le violazioni. Riguarda ogni azienda e professionista, a prescindere dal settore: non è un semplice adempimento occasionale, ma un processo continuo da mantenere vivo.
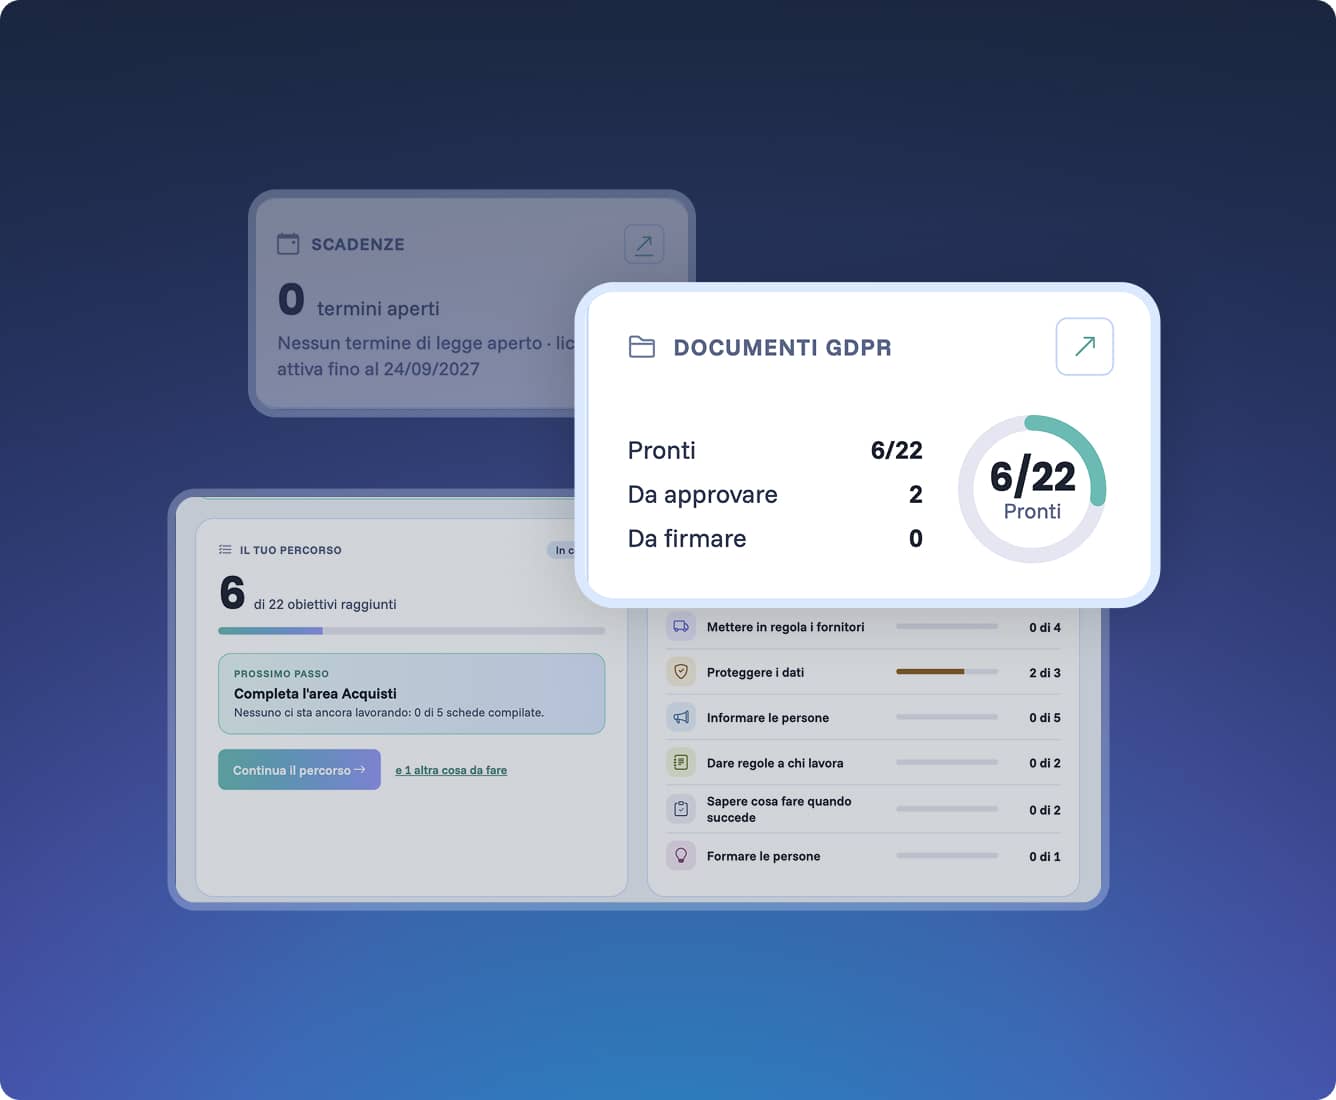
La tua azienda tratta dati personali?
Se gestisci dati di clienti, dipendenti o fornitori, il GDPR si applica alla tua organizzazione. La complessità e le sanzioni aumentano in presenza di trattamenti ad alto rischio o di categorie particolari di dati.
Ambiti di trattamento più critici
- Sistemi di intelligenza artificiale
- Videosorveglianza e accessi
- Geolocalizzazione di veicoli
- Profilazione e marketing mirato
- Selezione e gestione del personale
- Monitoraggio strumenti di lavoro
- Trasferimento di dati fuori UE
Categorie particolari di dati
- Dati relativi alla salute
- Origine razziale o etnica
- Convinzioni religiose e opinioni politiche
- Appartenenza sindacale
- Dati biometrici e genetici
- Vita e orientamento sessuale
Cosa richiede concretamente il GDPR:

Come Combais porta alla conformità

Gli agent ti guidano
Agent specializzati intervistano i referenti aziendali, mappano i trattamenti e individuano subito i punti critici, come AI o videosorveglianza.

La piattaforma genera
Registro dei trattamenti, informative, nomine ex art. 28, analisi dei rischi e DPIA vengono creati in automatico ed aggiornati.

Il consulente revisiona
Un esperto privacy Combais verifica la correttezza delle informazioni e valida i punti critici prima dell’approvazione finale.

Il CDA approva
Il vertice aziendale approva e firma digitalmente un sistema privacy completo, pronto per qualsiasi audit o ispezione del Garante Privacy.
Funzionalità


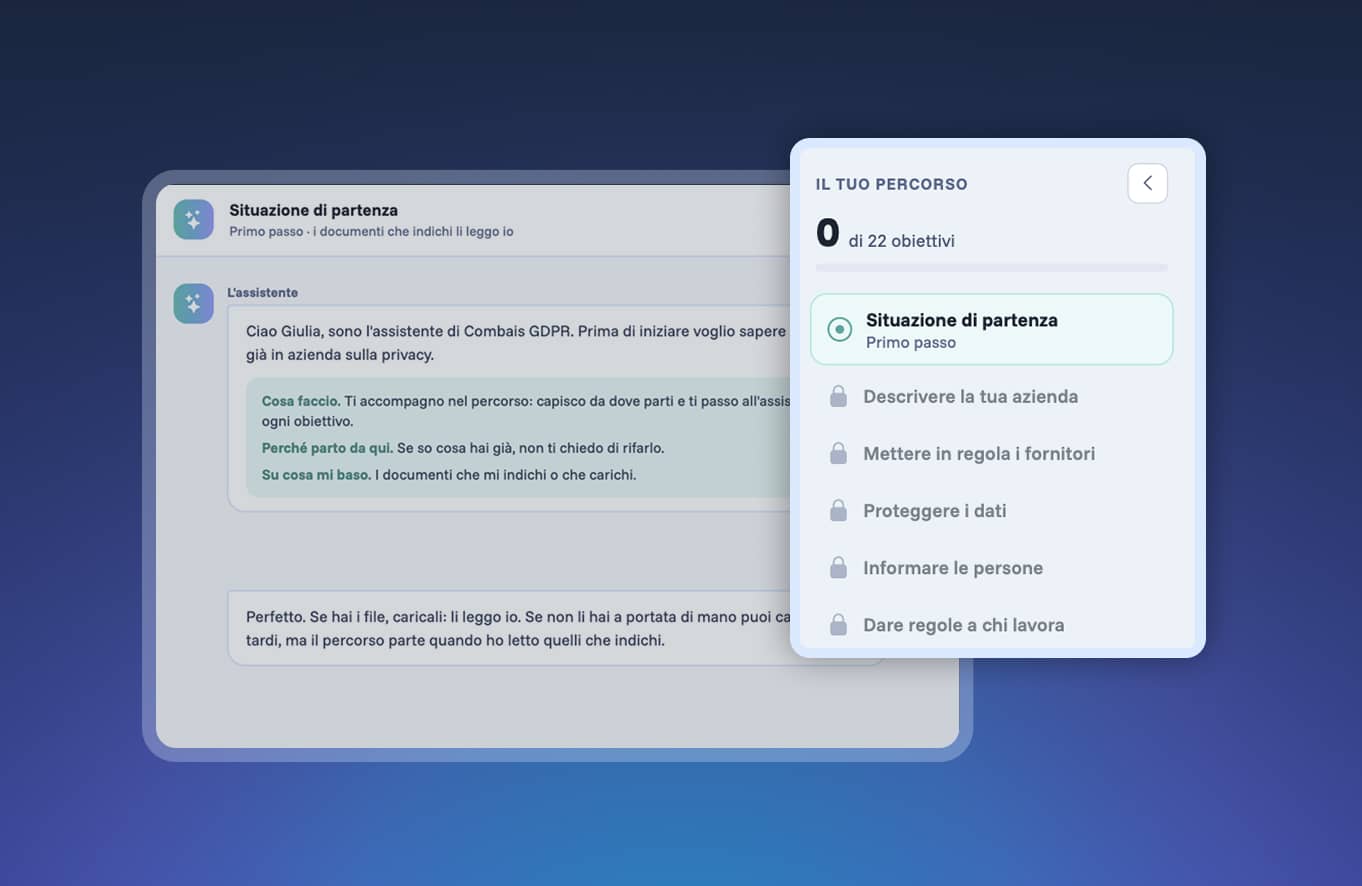
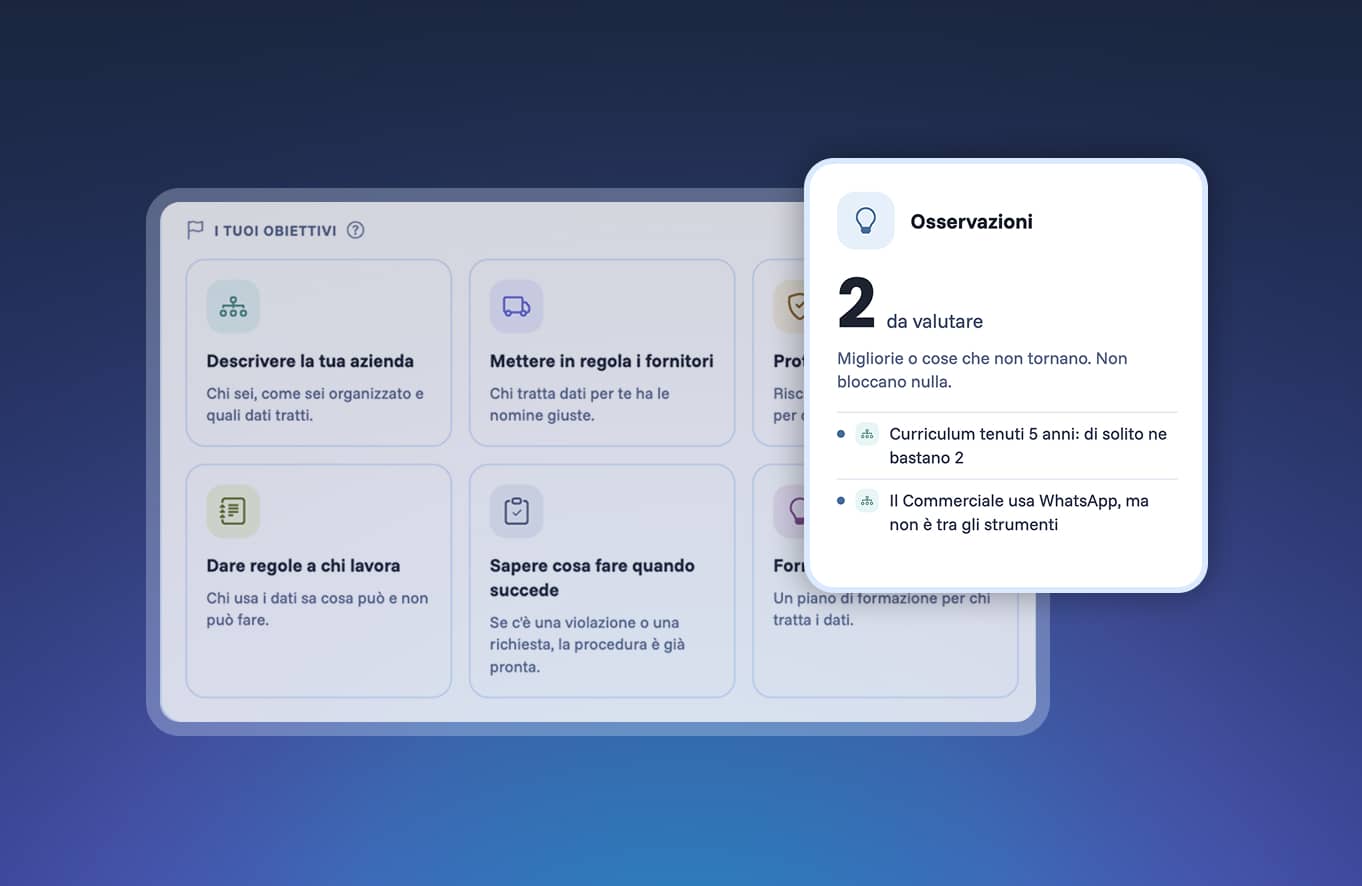
Gli agent guidano l’azienda con domande mirate, trasformando le risposte nel registro dei trattamenti.
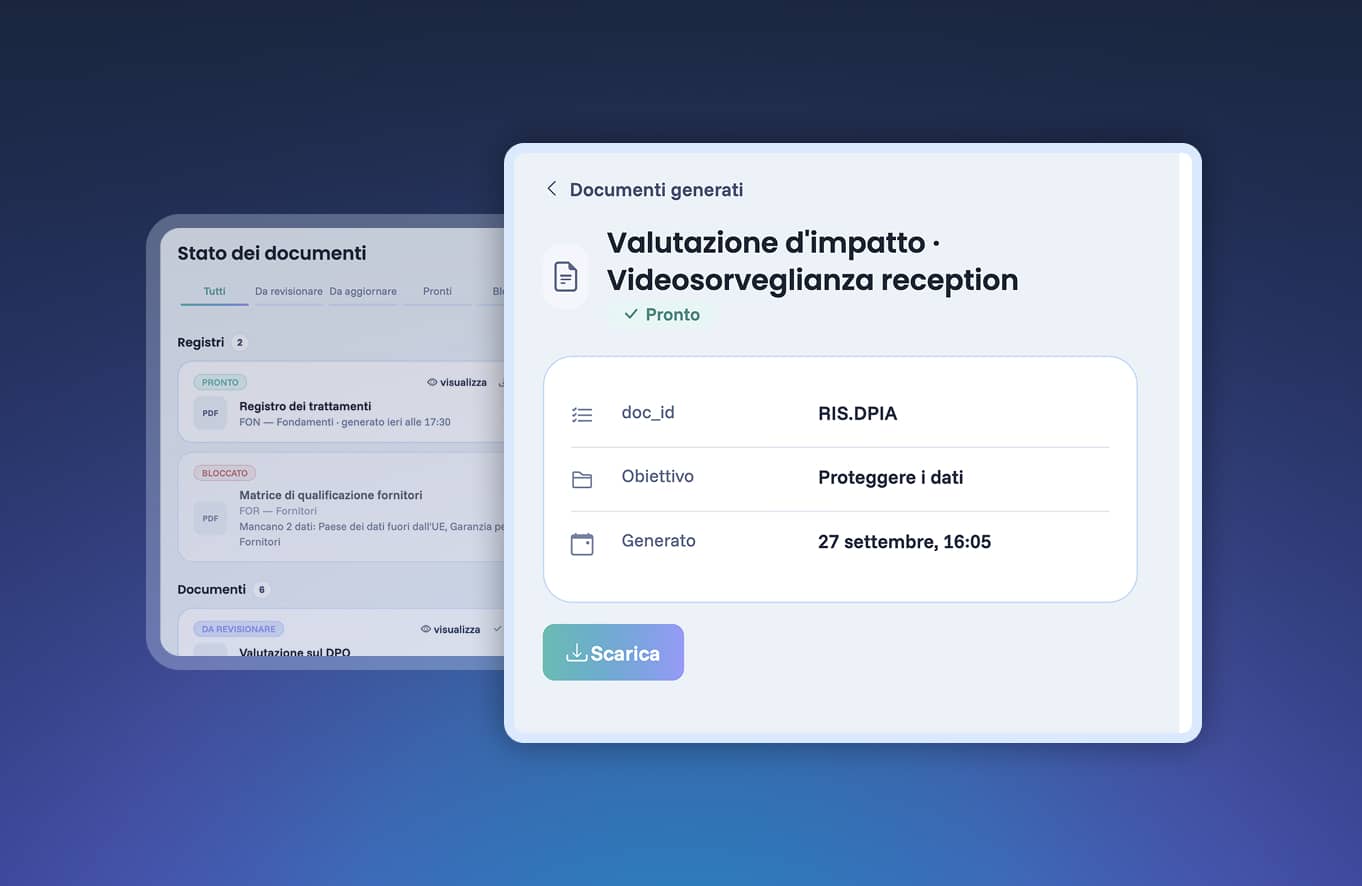
Documenti privacy generati in automatico: coerenti, sempre versionati, pronti da modificare e firmare.
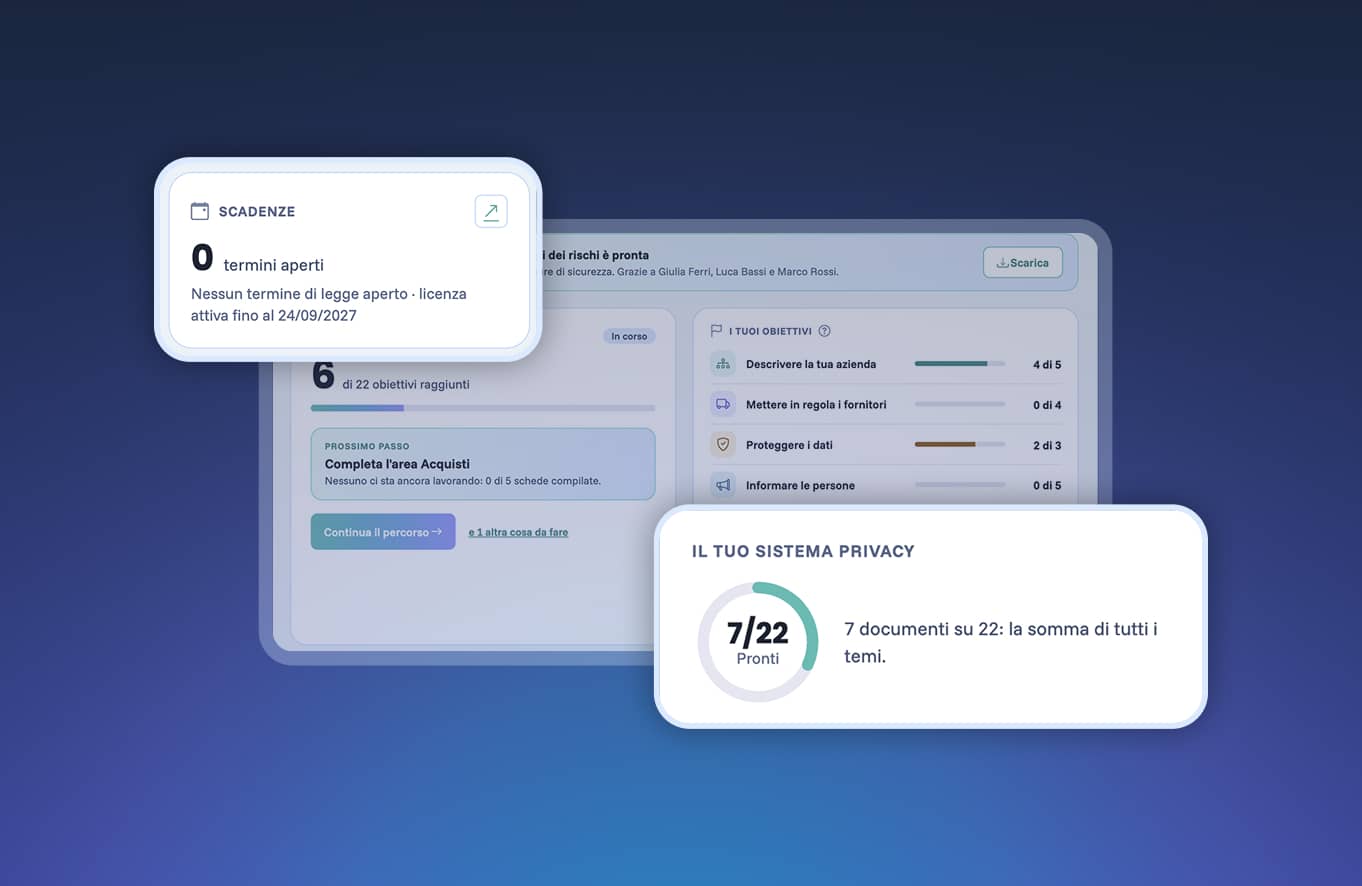
Registro, nomine, scadenze formative e diritti degli interessati sempre sotto controllo con alert automatici.
Modelli e linee guida chiare tradotti da esperti sul campo, sempre aggiornati sui provvedimenti del Garante.
Rispondiamo alle domande più comuni
-
Sì. Il GDPR si applica a tutte le aziende che trattano dati personali, anche alle più piccole: basta avere un dipendente, un cliente o un sito web. Cambiano gli obblighi, non l’applicazione. Anche l’esenzione dal registro sotto i 250 dipendenti vale solo in casi molto limitati.
-
I documenti principali sono il registro dei trattamenti, le informative, le nomine dei fornitori, l’analisi dei rischi, le autorizzazioni del personale e le procedure per data breach e richieste degli interessati. Non bastano i modelli: devono essere coerenti tra loro e descrivere quello che l’azienda fa davvero.
-
Il registro dei trattamenti è il documento che descrive come l’azienda usa i dati personali: per quali finalità, su quale base giuridica, con chi li condivide e per quanto tempo li conserva. È il punto di partenza di tutta la privacy aziendale ed è il primo documento richiesto in caso di controllo.
-
No. L’informativa privacy deve descrivere i trattamenti reali della tua azienda: quali dati raccogli, perché, con chi li condividi e per quanto li conservi. Un modello generico promette tempi e procedure che spesso l’azienda non rispetta, e diventa così la prova della non conformità.
-
La nomina a responsabile del trattamento ex art. 28 GDPR serve quando un fornitore tratta dati personali per conto della tua azienda e secondo le tue istruzioni: ad esempio il consulente del lavoro, l’assistenza informatica o il gestionale in cloud. Senza un atto di nomina scritto, quel rapporto non è in regola.
-
Se le telecamere possono riprendere i dipendenti, prima di installarle serve un accordo sindacale o l’autorizzazione dell’Ispettorato del Lavoro. Poi servono i cartelli prima della zona ripresa, un’informativa completa e tempi di conservazione brevi, di norma 24-72 ore. Senza autorizzazione, nessun documento privacy rende l’impianto regolare.
-
No. I dati dei dipendenti si trattano sulla base del contratto di lavoro e degli obblighi di legge, come buste paga, contributi e sicurezza. Nel rapporto di lavoro il consenso non è considerato libero, quindi non è una base valida. Lo stesso vale per i CV ricevuti dai candidati.
-
Sì, ma entro limiti precisi. I dipendenti devono essere informati prima, con un regolamento sull’uso degli strumenti aziendali che spieghi quali controlli sono possibili e perché. Senza questa informazione i dati raccolti non sono utilizzabili, nemmeno a fini disciplinari. I controlli continui e indiscriminati restano vietati.
-
Sì, con alcune attenzioni. Ogni strumento di AI che tratta dati personali va inserito nel registro dei trattamenti, il fornitore va valutato e nominato, e bisogna sapere dove finiscono i dati, anche fuori dall’UE. Se l’AI viene usata per valutare o selezionare i lavoratori, serve anche una valutazione d’impatto (DPIA).
-
Il DPO, il Responsabile della protezione dei dati, è obbligatorio per gli enti pubblici e per le aziende la cui attività principale consiste nel monitorare le persone su larga scala o nel trattare su larga scala dati sanitari, biometrici o giudiziari. Non dipende dal numero di dipendenti, ma dal tipo di attività.
-
In caso di data breach bisogna valutare subito la gravità della violazione e, se c’è un rischio per le persone, notificarla al Garante Privacy entro 72 ore dalla scoperta. Se il rischio è elevato, vanno avvisati anche gli interessati. Ogni violazione, anche se non notificata, va registrata internamente.
-
Non necessariamente. Si parte da quello che c’è e se ne verifica la coerenza: registro, informative e nomine devono dire le stesse cose ed essere aggiornati ai trattamenti attuali, come i nuovi strumenti di AI. Con Combais l’esistente viene analizzato, completato e mantenuto aggiornato nel tempo.
Sei un’azienda
o un professionista?
Sono un’azienda
Gestisco la compliance della mia azienda.
CISO, IT manager, responsabile legale, titolare
Devi adempiere agli obblighi NIS2, ETS2 o GDPR e vuoi sapere esattamente cosa fare e come organizzare la documentazione, producendo facilmente i documenti di conformità richiesti dall’auditor.
Sono un professionista
Gestisco la compliance per i miei clienti.
Consulente IT, security advisor, MSP, studio tecnico
Segui la compliance di più aziende in parallelo e vuoi ridurre il lavoro ripetitivo, mantenere la tua autorevolezza e far crescere la tua attività ottimizzando le risorse interne.